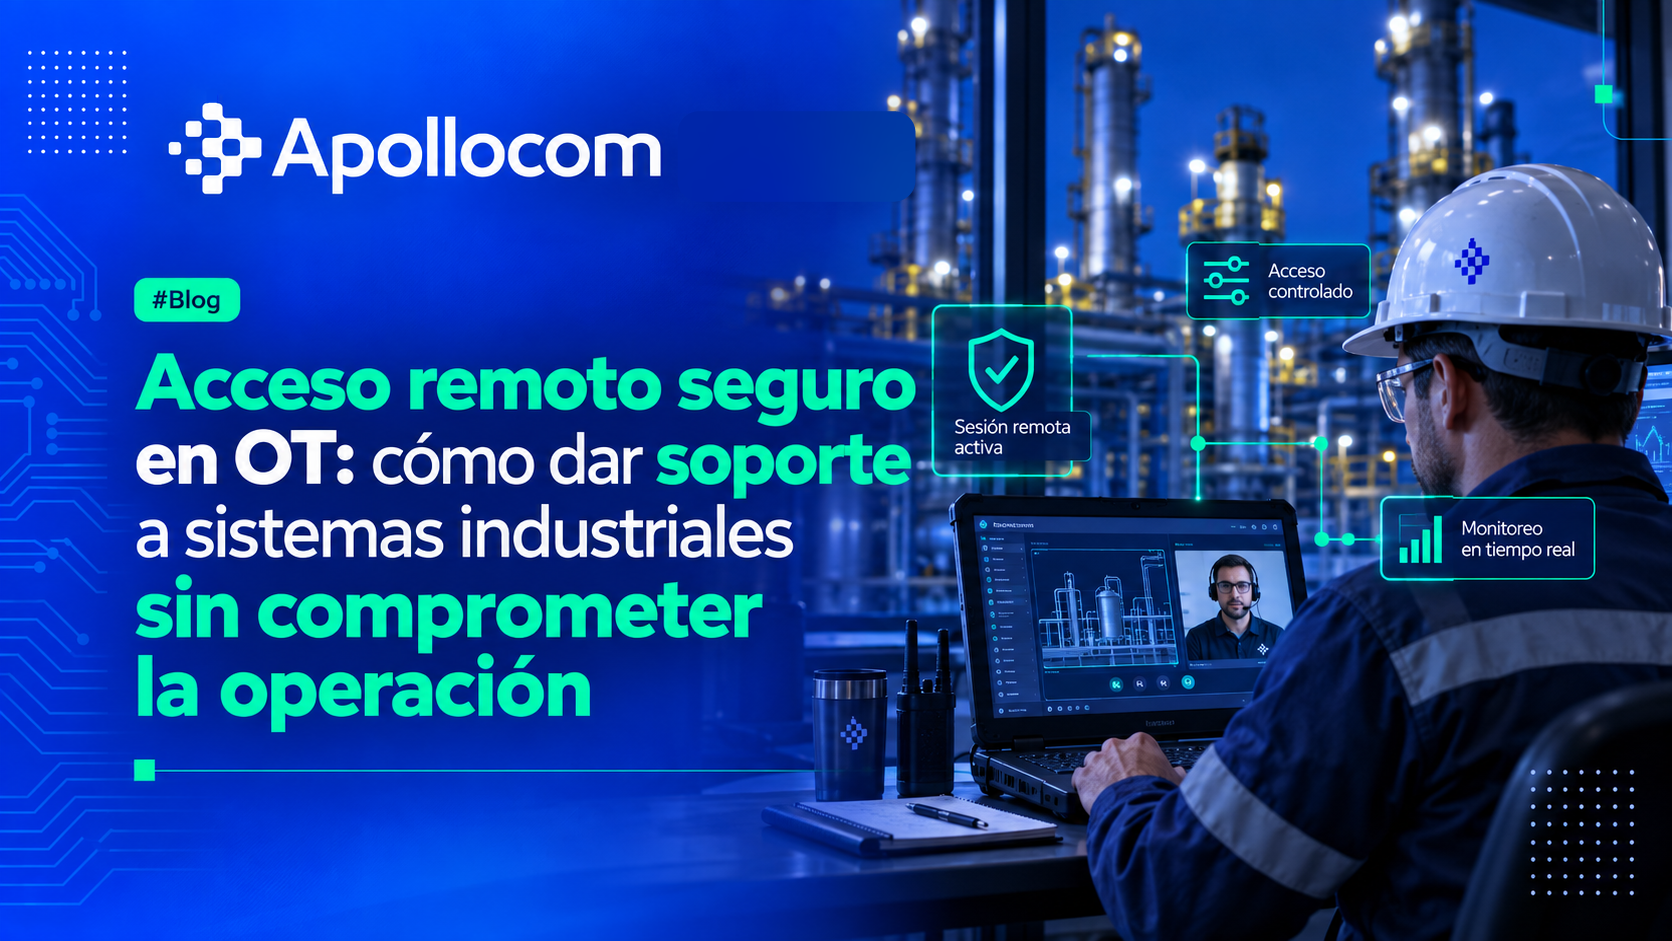
¿Qué es el acceso remoto en OT?
En una planta, mina, terminal, ducto o instalación energética, no todos los especialistas pueden estar físicamente en sitio cada vez que ocurre una incidencia.
El acceso remoto permite que personal autorizado, proveedores o especialistas técnicos puedan conectarse a determinados sistemas desde otra ubicación para diagnosticar problemas, realizar soporte, supervisar activos o ejecutar actividades de mantenimiento.
El beneficio es evidente: menos tiempo de espera y mayor capacidad de respuesta.
El reto es hacerlo sin crear una vía de acceso innecesaria hacia sistemas que controlan procesos físicos.
NIST define la tecnología operacional (OT) como sistemas y dispositivos programables que interactúan con el entorno físico, incluyendo sistemas de control industrial, transporte, automatización de edificios e infraestructura de agua, entre otros. Su protección debe considerar requisitos particulares de confiabilidad, desempeño y seguridad que no siempre son iguales a los de TI tradicional.
¿Por qué el acceso remoto es un reto para la ciberseguridad OT?
En una red corporativa, un usuario remoto puede acceder principalmente a información o aplicaciones.
En OT, el acceso puede acercarlo a sistemas que supervisan o controlan equipos, procesos y activos físicos.
Además, muchas operaciones industriales dependen de terceros especializados. Fabricantes, integradores, personal de mantenimiento o proveedores pueden requerir acceso temporal a PLC, SCADA, servidores o estaciones de ingeniería.
CISA señala que una estrategia de acceso remoto industrial debe contemplar precisamente las conexiones entre activos operativos, proveedores, operadores y otros elementos que necesitan consultar sistemas o información crítica.
El problema no es el acceso remoto en sí. El problema aparece cuando la organización no puede responder con claridad:
¿Quién está entrando? ¿A qué sistema? ¿Por cuánto tiempo? ¿Con qué privilegios? ¿Qué hizo durante la sesión?
1. Conocer qué activos pueden recibir conexiones remotas
Antes de proteger el acceso, hay que conocer el entorno. Una organización necesita identificar qué activos existen, cuáles permiten conexiones externas, qué nivel de criticidad tienen y quién es responsable de cada uno.
Un inventario actualizado ayuda a detectar accesos heredados que quizá ya no son necesarios, equipos conectados sin control o sistemas donde un proveedor conserva credenciales permanentes.
Apollocom incluye inventario, evaluación y clasificación de activos dentro de sus capacidades de ciberseguridad.
2. Evitar accesos directos e indiscriminados
El acceso remoto debería seguir una ruta controlada. Conectar directamente un equipo externo a un activo crítico puede reducir la capacidad de supervisar quién entra y qué realiza.
Una arquitectura más segura busca crear puntos controlados de acceso, separar redes y limitar las conexiones únicamente a los sistemas necesarios. La segmentación ayuda a que un acceso autorizado a una zona no se convierta automáticamente en acceso a toda la red OT.
3. Aplicar el principio de mínimo privilegio
No todas las personas necesitan los mismos permisos. Un proveedor que debe consultar información de diagnóstico quizá no necesita modificar configuraciones. Un técnico que dará mantenimiento a un equipo específico no necesariamente debería acceder a otros sistemas de la planta.
Aplicar mínimo privilegio significa otorgar únicamente los permisos necesarios para realizar una tarea concreta. Esto reduce la exposición y ayuda a contener errores o usos indebidos.
4. Evitar accesos permanentes cuando no son necesarios
Un error común es mantener cuentas activas de proveedores “por si acaso”. El problema es que una credencial que permanece disponible durante meses también permanece como una posible vía de entrada.
Cuando la operación lo permite, conviene utilizar accesos temporales, autorizados para una ventana específica y deshabilitados una vez concluida la tarea. Así, la empresa conserva el beneficio del soporte remoto sin mantener puertas abiertas indefinidamente.
5. Autenticar correctamente al usuario
Una contraseña por sí sola puede no ser suficiente para proteger accesos sensibles. La autenticación reforzada y una correcta gestión de identidades ayudan a comprobar que quien intenta conectarse es realmente la persona autorizada.
También es importante evitar cuentas compartidas. Si varias personas utilizan la misma credencial, posteriormente resulta difícil identificar quién realizó una modificación o cuándo ocurrió.
6. Registrar y monitorear las sesiones
La trazabilidad es clave. Una empresa debería poder reconstruir quién se conectó, a qué recurso, cuándo comenzó la sesión y qué acciones relevantes se realizaron.
Esto no solo ayuda frente a un incidente de seguridad. También mejora la gestión del soporte y permite investigar cambios inesperados.
Apollocom contempla monitoreo, gestión de accesos, detección de anomalías y respuesta a incidentes dentro de su enfoque de ciberseguridad OT.
7. Considerar la continuidad operativa
Asegurar una conexión remota no significa agregar controles de forma indiscriminada. En OT, la solución debe respetar las necesidades de la operación.
Una medida de seguridad que interfiera con un proceso crítico o impida que un especialista atienda una emergencia puede generar un problema distinto.
Por eso, NIST insiste en abordar la seguridad OT teniendo en cuenta simultáneamente desempeño, confiabilidad y seguridad física. La estrategia debe encontrar equilibrio entre protección y disponibilidad.
Acceso remoto OT: una estrategia, no una herramienta
No existe un único producto que por sí solo convierta cualquier conexión en segura.
Una estrategia completa combina:
- Inventario de activos.
- Segmentación.
- Gestión de identidades y privilegios.
- Autenticación.
- Accesos temporales.
- Monitoreo.
- Registro de actividad.
- Procedimientos para proveedores.
- Respuesta ante incidentes.
La tecnología debe implementarse sobre una política clara.
Preguntas frecuentes sobre acceso remoto seguro en OT
¿Qué es un acceso remoto OT?
Es una conexión desde una ubicación externa hacia recursos de una red de tecnología operacional con el objetivo de realizar soporte, supervisión, diagnóstico o mantenimiento.
¿El acceso remoto debe eliminarse de una red industrial?
No necesariamente. Puede aportar eficiencia y reducir tiempos de respuesta. El objetivo es controlar la conexión y limitarla de acuerdo con el riesgo y la necesidad operacional.
¿Los proveedores externos pueden acceder a OT?
Pueden requerirlo para determinadas tareas, pero conviene establecer permisos, autenticación, tiempos de acceso y trazabilidad.
¿Por dónde empezar?
Por conocer qué activos aceptan conexiones remotas y quién tiene actualmente permiso para utilizarlas.
Conclusión
El acceso remoto puede ser una herramienta muy valiosa para mantener una operación industrial. Permite atender sistemas más rápido, conectar especialistas y resolver problemas sin depender siempre de presencia física. Pero esa eficiencia debe ir acompañada de control.
Saber quién entra, qué puede hacer, cuánto tiempo permanece conectado y qué ocurrió durante la sesión ayuda a convertir el acceso remoto en una capacidad operativa y no en una exposición innecesaria.
En Apollocom integramos soluciones de ciberseguridad para entornos OT considerando tanto la protección como la continuidad de la operación. Si quieres revisar cómo están entrando hoy proveedores y especialistas a tus sistemas críticos, podemos ayudarte a identificar los puntos que conviene fortalecer.